
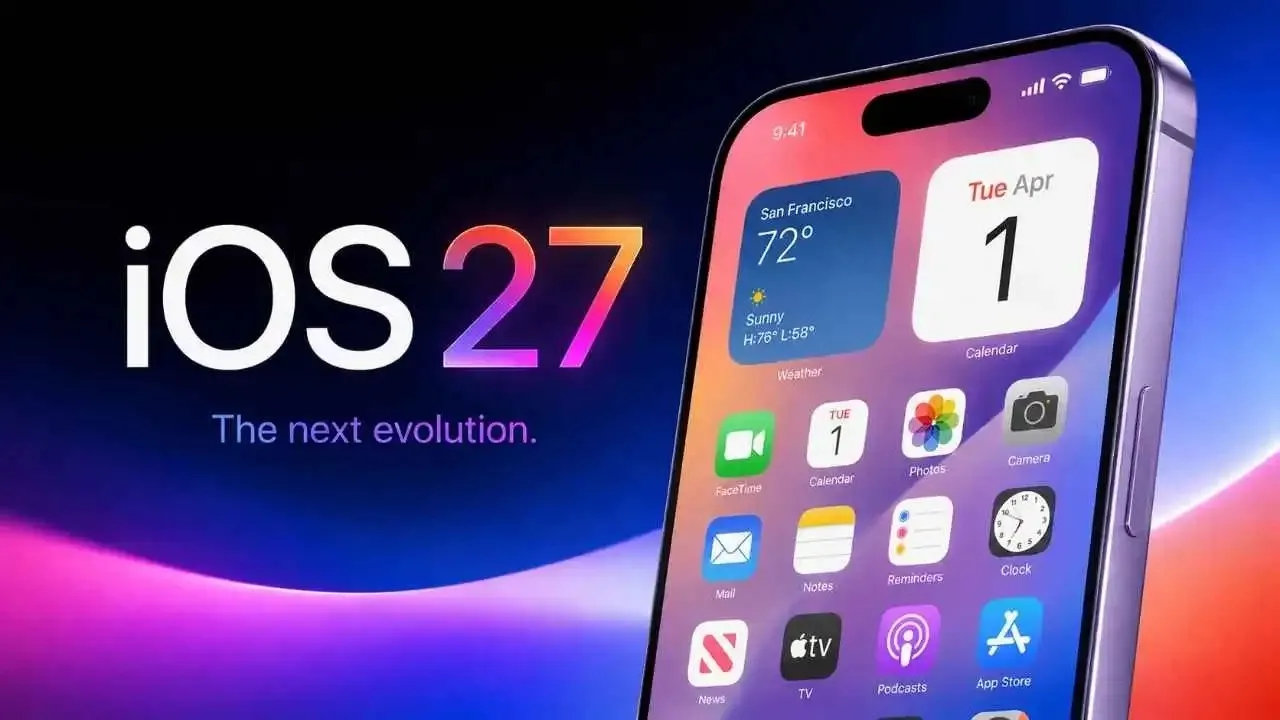
خبرني - قد يحصل مستخدمو آيفون على وسيلة جديدة لمواجهة عمليات الاحتيال، بعدما أضافت أبل إلى نظام iOS 27 ميزة قادرة على رصد مؤشرات قد تدل على تعرض المستخدم للخداع أثناء تفاعله مع تطبيق يدعمها.
وتهدف الميزة إلى تنبيه المستخدم إلى مستوى الخطر قبل الإقدام على خطوة حساسة، مثل تحويل الأموال أو تغيير معلومات الأمان.
وتحمل الميزة الجديدة اسم "Impersonation Risk Detection"، وأصبحت متاحة ضمن نظام iOS 27 الذي أطلقته أبل الأسبوع الماضي.
وتستهدف نوعًا من الاحتيال يصعب على وسائل الحماية التقليدية اكتشافه، إذ يتظاهر المحتال بأنه موظف في بنك أو جهة حكومية أو شخص موثوق، ثم يقنع الضحية بتنفيذ الخطوات المطلوبة بنفسها.
وتخيل مثلًا أن يتصل بك شخص مدعيًا أنه من قسم مكافحة الاحتيال في أحد البنوك، ويخبرك بأن حسابك في خطر، ثم يطلب منك نقل أموالك إلى "حساب آمن" أو تغيير كلمة المرور.
وفي هذه الحالة، لا تكمن المشكلة في اختراق الهاتف أو سرقة كلمة المرور، بل في خداع المستخدم ودفعه إلى تنفيذ العملية بنفسه.
وهنا يمكن للتطبيق الذي يدعم الميزة أن يطلب من آيفون تقييم مستوى الخطر عندما يحاول المستخدم تنفيذ إجراء حساس، مثل إجراء دفعة مالية أو تغيير بيانات أمنية مهمة في الحساب.
وبحسب شركة أبل، يحلل النظام مجموعة من المؤشرات على الجهاز، تشمل أنماط التفاعل والتوقيت والسياق وبعض بيانات المستشعرات، إلى جانب معلومات مرتبطة بحساب أبل، بهدف تحديد ما إذا كانت هناك علامات تشير إلى عملية احتيال نشطة.
وتُعالج معلومات الاستخدام الأساسية على الجهاز، بينما يحصل التطبيق في النهاية على مستوى الخطر فقط.
ولا يزوّد آيفون التطبيق بتفاصيل عن سبب الاشتباه، بل يرسل إليه نتيجة مختصرة تتضمن ثلاثة مستويات للخطر: "غير معروف" أو "متوسط" أو "مرتفع".
ولا يعني مستوى "غير معروف" أن العملية آمنة، بل يشير إلى عدم رصد مؤشرات كافية على نشاط مشبوه.
ولا يمنع آيفون تحويل الأموال تلقائيًا عند رصد مستوى خطر متوسط أو مرتفع، بل يترك للتطبيق تحديد الإجراء المناسب.
فقد يطلب من المستخدم إعادة إثبات هويته، أو يفرض فترة انتظار، أو يعرض تحذيرًا قبل السماح بإتمام العملية.
وتضع أبل الميزة ضمن طبقة حماية جديدة ضد ما يُعرف بـ"الهندسة الاجتماعية"، وهي عمليات احتيال تعتمد على التلاعب بالضحية بدلًا من اختراق أجهزتها مباشرة.
وتوضح الشركة أن هذا النوع من الاحتيال قد يتجاوز وسائل حماية مثل المصادقة الثنائية، لأن المستخدم نفسه هو من ينفذ العملية بعد إقناعه بأنها ضرورية.
ولا تعمل الميزة تلقائيًا منذ البداية، إذ يتعين على المستخدم تفعيل خيار "Share with App Developers" من الإعدادات، كما أنها لا تعمل إلا مع التطبيقات التي تدعمها.
ويمكن للمستخدم معرفة التطبيقات التي طلبت تقييم مستوى الخطر، ومراجعة أسباب هذه الطلبات، وإلغاء صلاحية أي تطبيق بشكل منفصل.
وأضافت أبل طبقة حماية إضافية لمنع المحتال من دفع الضحية إلى تعطيل الميزة أثناء عملية الاحتيال، إذ قد يستغرق تغيير الإعداد نحو 24 ساعة قبل أن يصبح ساريًا، ما يمنح المستخدم وقتًا إضافيًا للتراجع عن أي خطوة مشبوهة.
وتأتي هذه الميزة ضمن مجموعة من التحديثات الأمنية التي أطلقتها أبل مع نظام iOS 27، الذي بدأ طرحه رسميًا في 14 سبتمبر/ أيلول 2026، إلى جانب الجيل الجديد من "سيري" ومزايا أخرى في نظام التشغيل.